STEP LOGIC принял участие в Пятой межотраслевой конференции АБИСС
13 октября в Москве состоялась Пятая межотраслевая конференция АБИСС, участниками которой стали более 500 представителей организаций из различных отраслей критической информационной инфраструктуры, финансового сектора, крупных операторов обработки персональных данных.
Открыла мероприятие пленарная сессия «Системное развитие ИБ-регуляторики» с участием ФСТЭК, ФСБ, Банка России, Минцифры, Минэнерго и Минпромторга России. В рамках обсуждения участники поделились статистикой по проведенным контрольным мероприятиям, планам изменений нормативного регулирования, как позитивными, так и негативными примерами реализации требований по защите информации и импортозамещению, а также развитию платформы Цифрового рубля.
Так, по оценке ФСТЭК России, в 2026 году более 200 организаций были привлечены к административной ответственности за непроведение категорирования объектов КИИ. В рамках плановых проверок третья часть наказаний пришлась на ст. 13.12.1 КоАП (нарушение требований по защите). При этом, около 10% проверок закончились повторной проверкой и штрафом за невыполнение предписания.
Представители Банка России сообщили, что на текущий момент к платформе Цифрового рубля подключено уже 40 банков. Специалисты ФСБ России напомнили, что контроль встраивания СКЗИ занимает не менее полугода, поэтому в условиях высокой текущей загруженности лабораторий лучше заранее озаботиться вопросами соответствия, не откладывая мероприятия на конец срока. Напомним, что банки с универсальной лицензией, не входящие в реестры системно значимых и значимых на рынке платежных услуг, должны подключиться к платформе не позднее 1 сентября 2027 года, банки с базовой лицензией - 1 сентября 2028 года.
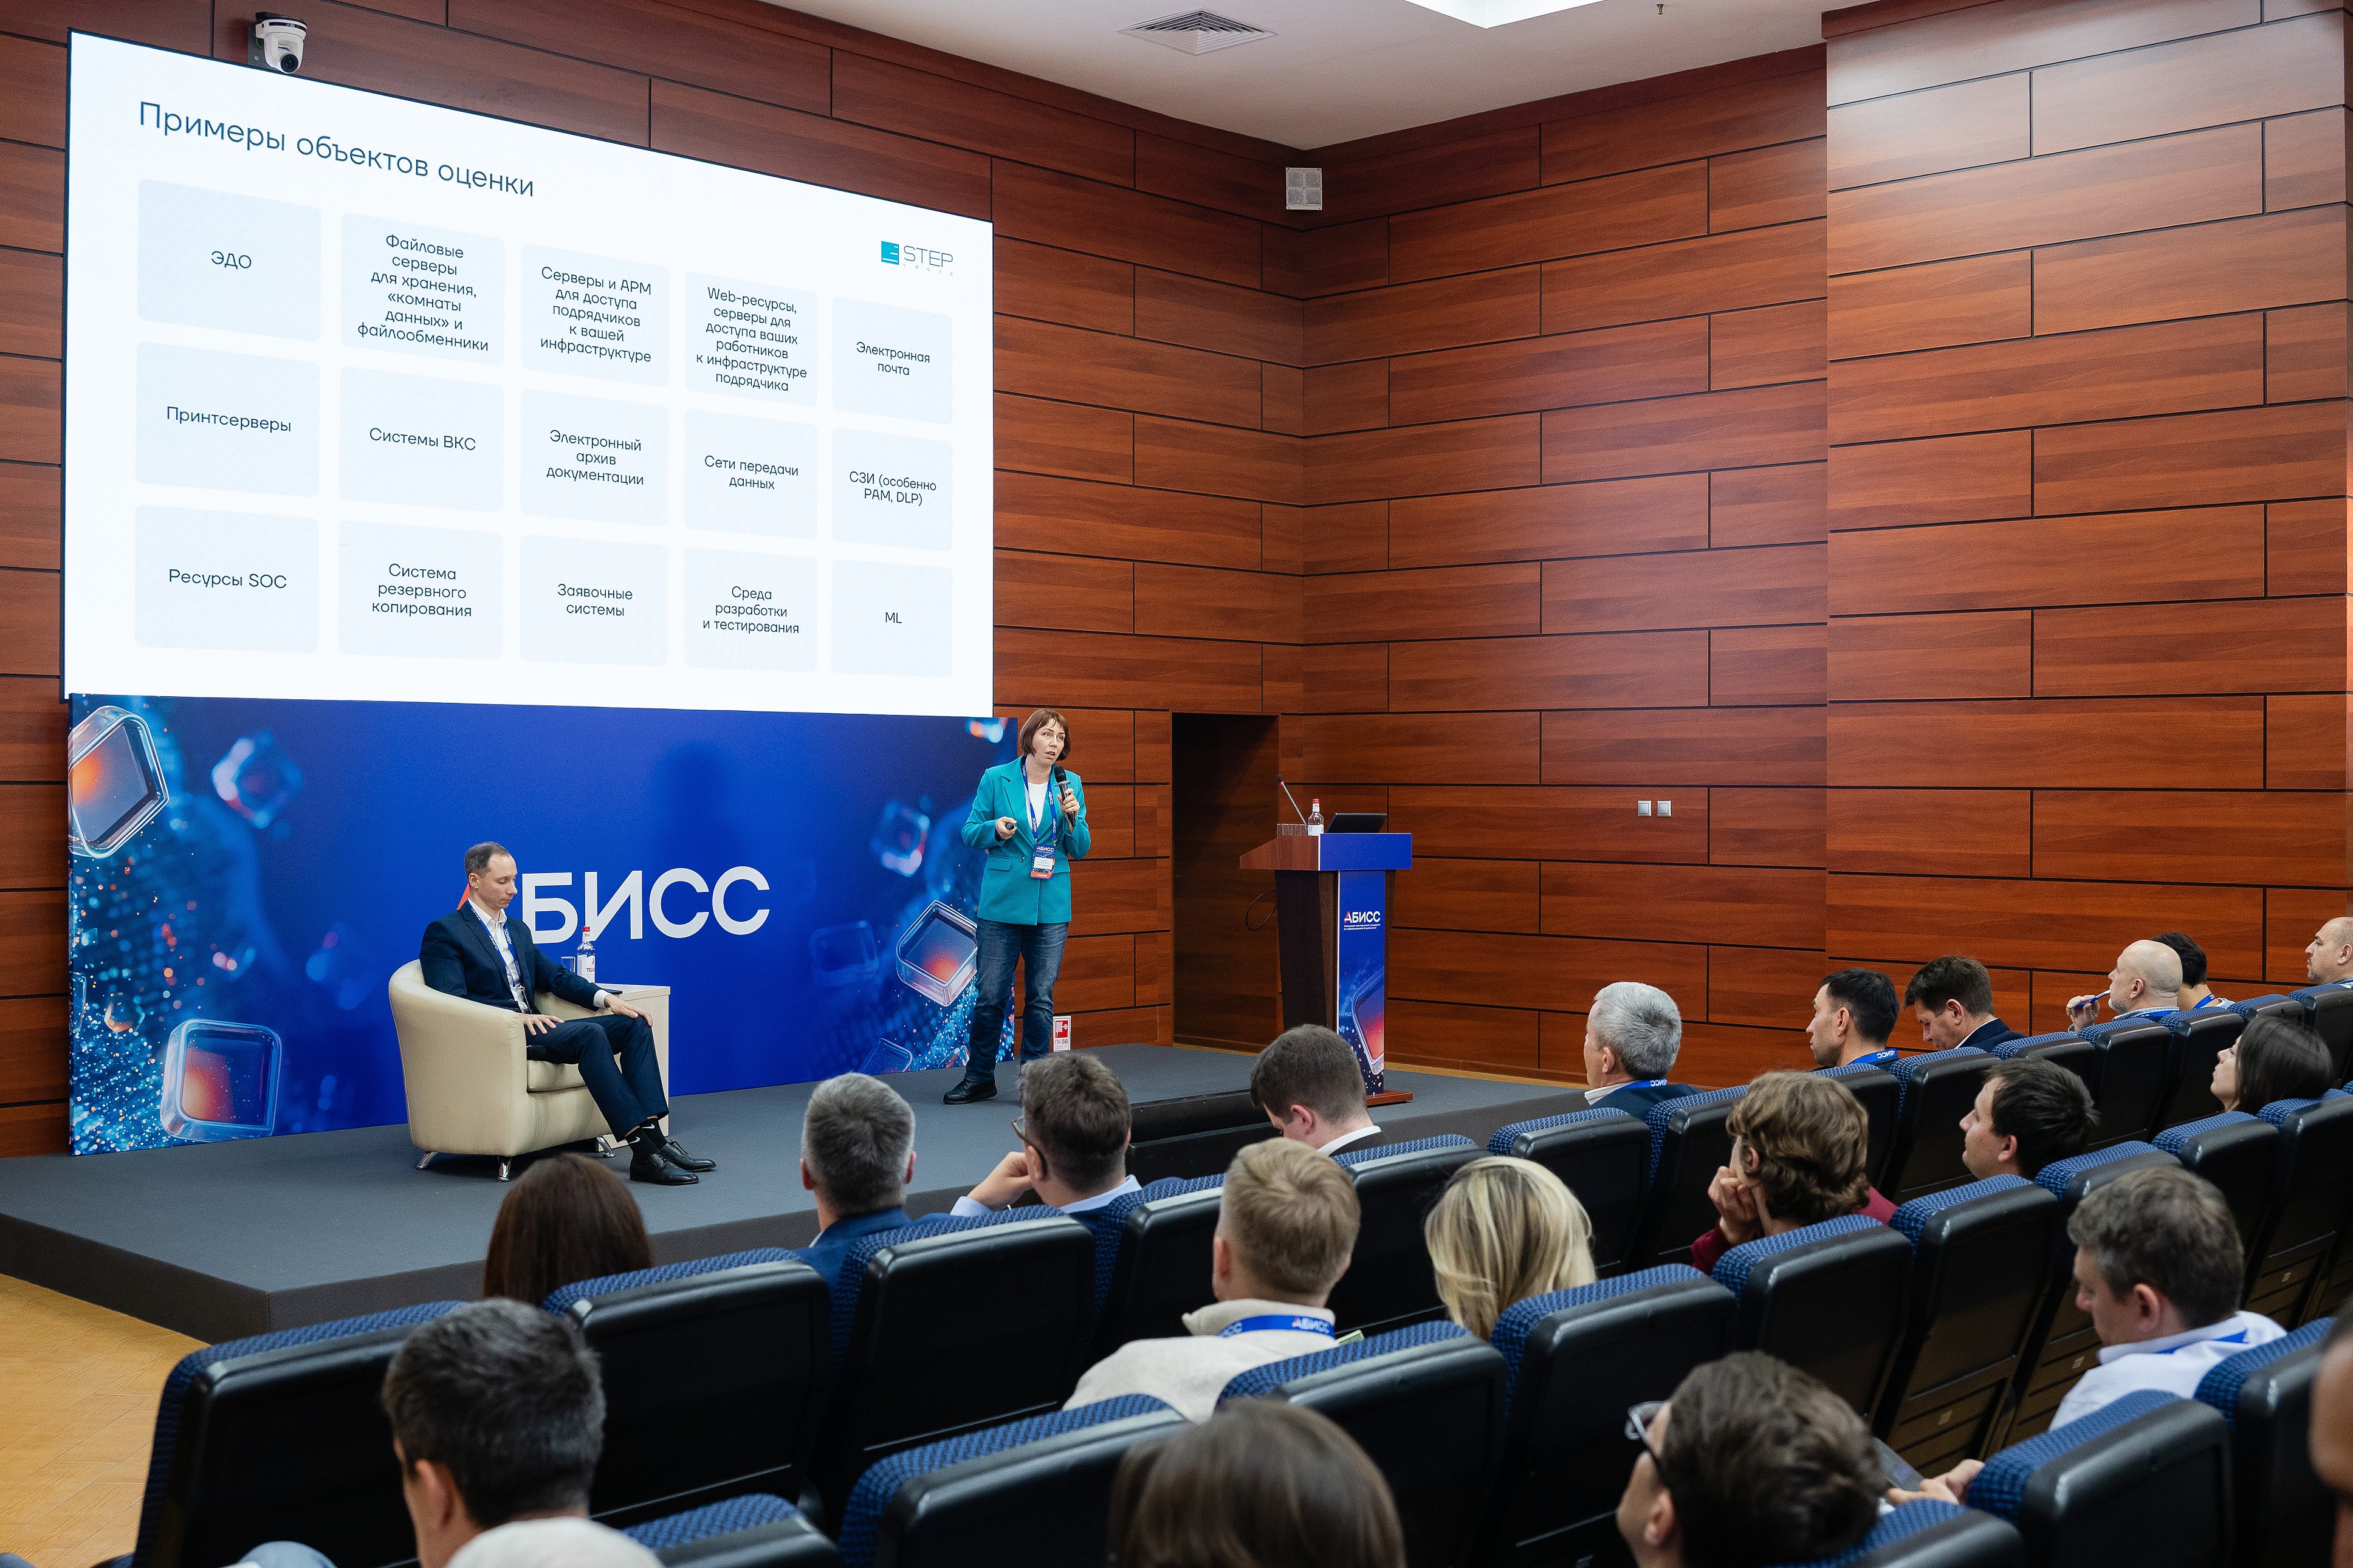
STEP LOGIC на конференции представили ведущий менеджер по продажам Анастасия Литвинова и руководитель отдела консалтинга и аудита информационной безопасности Алена Игнатьева, которая выступила с докладом об оценке подрядчиков, оказывающих ИТ- и ИБ-услуги. Она рассказала, как STEP LOGIC готовился к подобному аудиту, на что обращать внимание при оценке, какие меры информационной безопасности применяются и как их трактовать.